Secrets
Settings > Tenant > Secrets gibt einen Überblick über jedes geheime Attribut des Tenants, zum Beispiel das Passwort eines Helm-Repositorys oder das Client-Secret eines Service-Accounts. Die Kopfzeile zählt sie („3 secret attributes, 1 set, 2 not set“). Die Tabs sind Overview, Re-entry und Encryption.
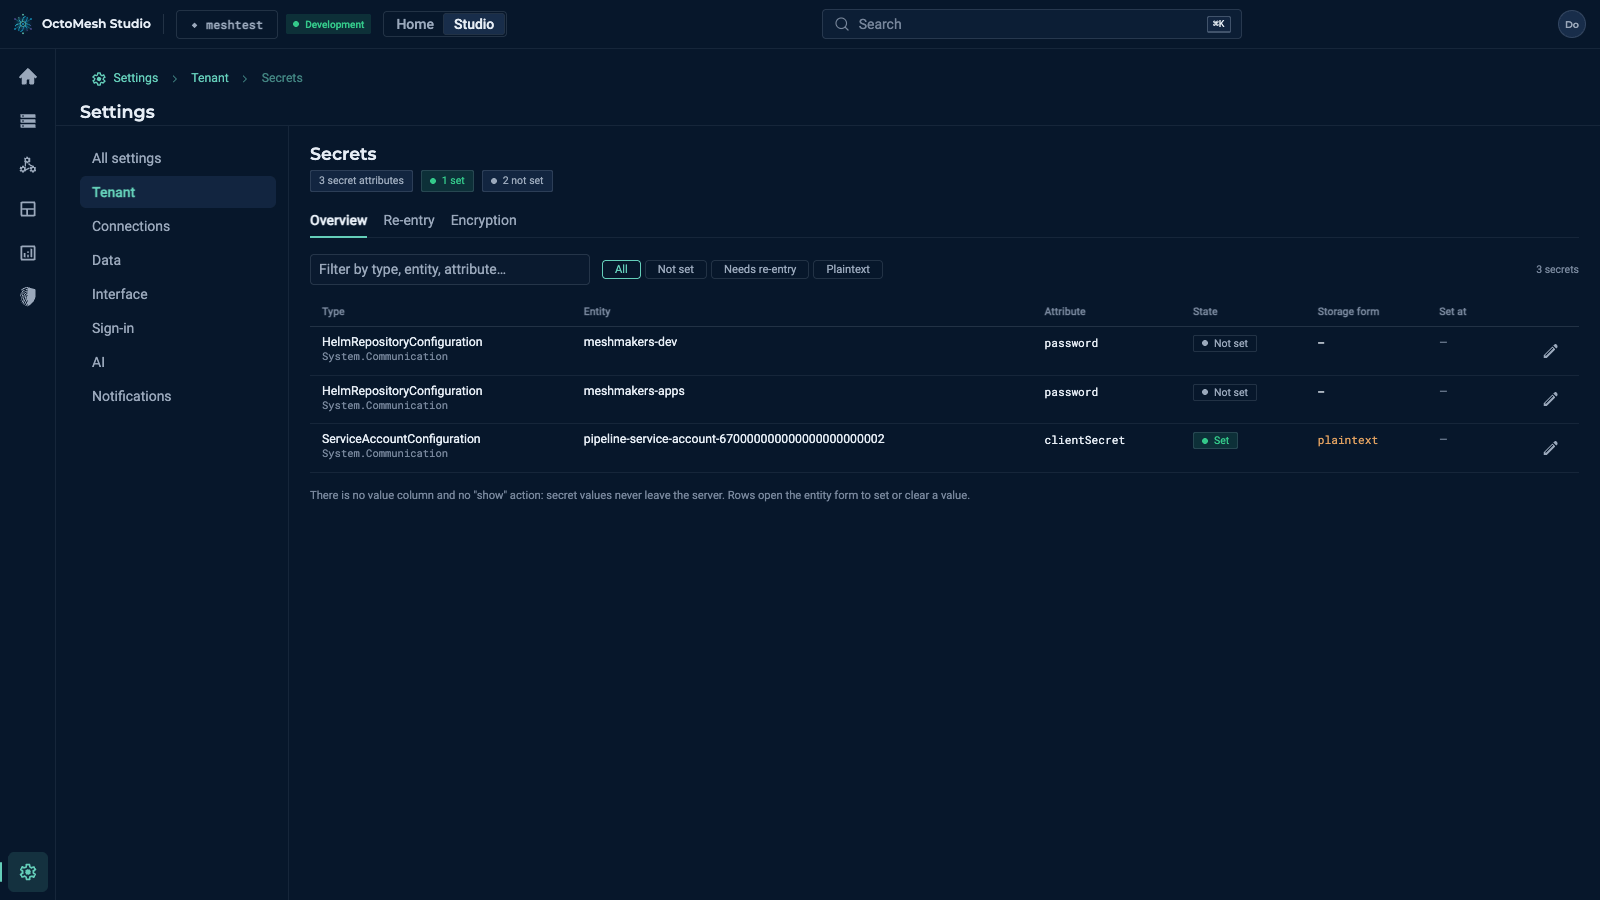
Auf Overview filtern Sie nach All, Not set, Needs re-entry und Plaintext. Die Spalten sind Type, Entity, Attribute, State (Set oder Not set), Storage form (zum Beispiel plaintext), Set at und Actions. Es gibt keine Wertspalte und keine Aktion „anzeigen“: Geheime Werte verlassen den Server nie. Eine Zeile öffnet das Formular der Entität, in dem das Geheimnis eingegeben wird; das Feld ist schreibgeschützt in Richtung Server.
Re-entry listet die Geheimnisse, die erneut eingegeben werden müssen (zum Beispiel nach einer Wiederherstellung in einer anderen Umgebung); Encryption zeigt den Status der Verschlüsselung der Geheimnisse.
Mehr
Hintergrund: Secret-Attribute und der Schlüsselring für die Secret-Verschlüsselung im Technikleitfaden.